Blog / Bitácora
Bitácora · WardrivingDescubrimientos realizando Wardriving
Aunque sé que esta es una forma de recopilación de información que puede ser mal usada, lo cierto es que también resulta útil en la detección de problemas de fácil solución en mis propias redes y las de mi familia.
Hasta la fecha, las publicaciones en mi blog han intentado mostrar mis proyectos aplicados a mi propio hogar y no me he dado a la tarea de ahondar en mis estudios en ciberseguridad, los que creo son mucho más teóricos que prácticos. Sin embargo, todos los días me gusta probar cosas que me llamen la atención para pulir mi lado práctico de forma educativa y ética, obviamente manteniéndome dentro del marco que me permite la ley, a menos que sea en mi laboratorio privado, del cual ya he hablado en mis post anteriores.
Uno de los temas que se robó mi atención es el wardriving, concepto con el que me topé al estar trabajando con mapas y Osint, dándome cuenta que aplicarlo puede ser divertido, pues importa salir a caminar y probar esto en el “mundo real”.
01¿Que es el wardriving?
Cuando ingresas en el menú de redes wifi para conectarte en tu trabajo u hogar, ¿te has preguntado exactamente cuánta información entregas y quiénes podrían obtenerla?
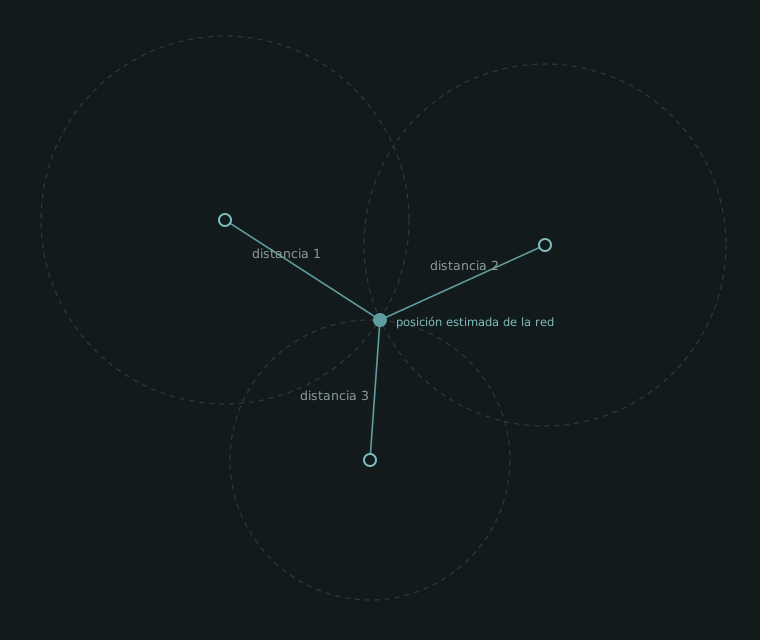
Bueno, básicamente eso es el wardriving pero con un poco de “extra”. Este método de recolección de información se puede realizar con un teléfono con acceso root y un par de apps que permiten no solo conocer información relevante de tu wifi como SSID (nombre de la red), MAC y tipo de encriptación (WEP, WPA, WPA2), sino que también muestra la intensidad con la que percibes la señal, lo que combinado con el gps del teléfono, puede generar un mapa de calor de posibles puntos gps donde se encuentren estas redes. Esto se realiza contrastando la información de la intensidad de la señal en conjunto con el gps. Es por esto que si se realizan 3 o más rutas cercanas a una red podemos triangular una posición estimada.
02Cifrados de la red
Para entender los hallazgos que veremos a continuación, debo explicar un concepto rápido sobre las formas de cifrado usadas en las redes.
Actualmente se usa en casi todas las redes domesticas WPA2 y WPA3 (esta última no tanto ya que se introdujo recién en 2018), lo cual se ha vuelto estándar por su robustez en cuanto a cifrado.
Por otro lado tenemos WPA y WEP. En estas se encuentran un mayor nivel de vulnerabilidades activas por lo antiguas que son (WEP es del año 1997 y WPA del año 2003). Estos tipos ya casi no se usan y se recomienda no utilizarles porque su escaso nivel de robustez.
Por un lado tenemos a WEP que tiene un mal cifrado, por lo que al capturar suficiente tráfico de la red se podría reconstruir en minutos la contraseña con herramientas como aircrack-ng independiente del largo que posea.
Por otro lado tenemos WPA, que usa el cifrado TKIP ya obsoleto, arrastra debilidades conocidas y además comparte con WPA2 el riesgo de que, capturando el handshake, se pueda atacar la contraseña por diccionario si es débil.
Por último tenemos algo que no es un tipo de cifrado, si no una opción agregada el año 2007 para permitir a dispositivos conectarse presionando un botón y no teniendo que ingresar contraseña. Esta opción la agrego en esta explicación, ya que será más importante adelante en el post.
03Hallazgos
Ahora, ¿qué podemos hacer con esto?.
La verdad es que sin superar el límite ético y legal no mucho, ya que esta información queda guardada en un mapa y no mucho más.
Lo que si encontré interesante analizar a partir de esto, es la cantidad de redes con malas configuraciones. Por razones obvias no compartiré ninguna información personal en este post, pero puedo dar números basados en mis hallazgos:
Total recorrido: ~ 3 Km (3 caminatas distintas por rutas diferentes)
Total redes reconocidas: 1030 redes
Total 2.4 GHz: 502 redes
Total 5 GHz: 528 redes
Total redes sin contraseña: 0
Aquí viene lo importante. Basándome en la información recopilada generé un script en python que revisará esta información y separará por categorías BAJO, MEDIO, ALTO y CRÍTICO según el nivel de mala configuración que tengan estas redes, quedando los resultados de la siguiente forma:
BAJO: 275 redes, las que tienen WPA2 y sin WPS activado
MEDIO: 22 redes, cifrado desconocido que no se identificó en el escaneo.
ALTO: 729 redes, las cuales tienen WPS activado
CRITICO 4: redes con WEP
04Lo que hice a partir de esto
Lo primero y más obvio que hice fue buscar mis redes para darme cuenta que ambas, de fábrica, traen configuraciones de WPS activadas. Esto significa que son potencialmente vulnerables a ataques PIXIE DUST, aunque esto depende del tipo de firwmare que ocupe el router.
Pixie Dust es un ataque que explota exclusivamente la configuración activada de WPS. Funciona de la siguiente forma:
El router, cuando recibe una solicitud para asociarse por WPS envía 2 mensajes tipo “hash” que calcula a partir del pin con códigos nonces secretos. El problema viene aquí. Muchos de estos nonces vienen por defecto con ceros o claves predecibles, los cuales se pueden descifrar de manera offline al obtener estos dos primeros mensajes enviados por el router.
Y acá está lo grave: una vez roto el PIN, el router entrega la contraseña WPA2 real — da igual que tengas una clave de 20 caracteres, el WPS la regala por la puerta de atrás. Por eso un atacante ignora las redes WPA2 'seguras' y va directo a las que tienen WPS encendido.
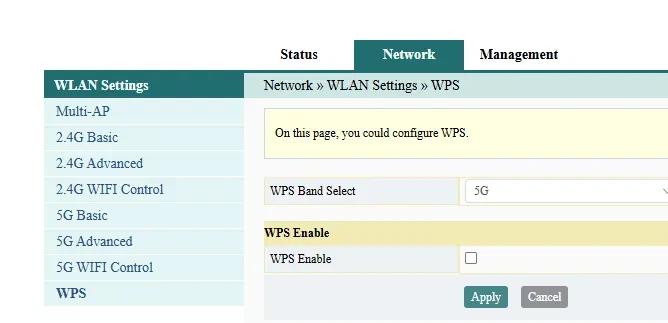
Demás está decir, que luego de estos descubrimientos y análisis lo primero que hice fue solucionar los problemas en mi propia red. Esto fue bastante simple y lo dejo para quien lo necesite y quiera intentarlo: Entré a la dirección de mi router (por lo general es 192.168.1.1 pero puede variar dependiendo del ISP y el router) y con el usuario y contraseña de admin del router (credenciales que si no has configurado es muy probable que estén pegadas bajo tu router). Dentro del panel de configuración, buscar la opción de WPS y desactivarla.
05Conclusiones
Esta experiencia práctica que me obligó a salir del escritorio y me hizo contemplar y entender lo que siempre se dice, pero al no ser algo físico y tangible no se interioriza: que todo el mundo es vulnerable y que hay muchos aparatos mal configurados, pero obtener una muestra REAL de esto con más del 71% de las redes con configuraciones débiles o WPS expuesto me generó una preocupación inmediata. Si yo, con herramientas que cualquiera tiene a mano, pude no solo mapear mi entorno sino confirmar en la práctica que la falla era real (lo verifiqué sobre mi propio router, en mi laboratorio y con equipos míos, antes de corregirlo), cualquiera con la misma curiosidad podría llegar al mismo punto.
No voy a entrar en el cómo ni en lo que obtuve en esa etapa. Se escapa del foco del post y sobre todo, es la clase de detalles que prefiero obviar por razones evidentes. Basta con decir que el ciclo completo: reconocimiento, análisis y comprobación de la vulnerabilidad en mi propia red funcionó de principio a fin.
El experimento en lo personal fue un éxito, logré ejecutar un wardriving pasivo de más de 1000 redes, realicé análisis de estos datos y logré explotar vulnerabilidades en mi propio laboratorio a partir de esta información recaudada.
Esto lo considero experiencia práctica y real de cómo la mente del delincuente piensa. Quien no solo caminara por zonas residenciales como lo hice yo, podría aplicar como un ejercicio de reconocimiento a mayor escala, por ejemplo en sectores empresariales donde las redes son mucho más sensibles y pueden significar un mayor daño.
Para finalizar, lo que más me quedó dando vueltas: nada de lo que encontré era difícil de arreglar. Las 7 de cada 10 redes con WPS o WEP no están expuestas por falta de tecnología, sino porque nadie entró al panel a apagar una opción. El mismo reconocimiento que un atacante usa para elegir un blanco es el que un consultor usa para blindar a un cliente. Misma técnica, intención opuesta. Y esa es la lectura que me interesa, entender cómo se ataca para saber qué defender. Si después de leer esto revisaste tu propio router y apagaste el WPS, el post cumplió su objetivo.